
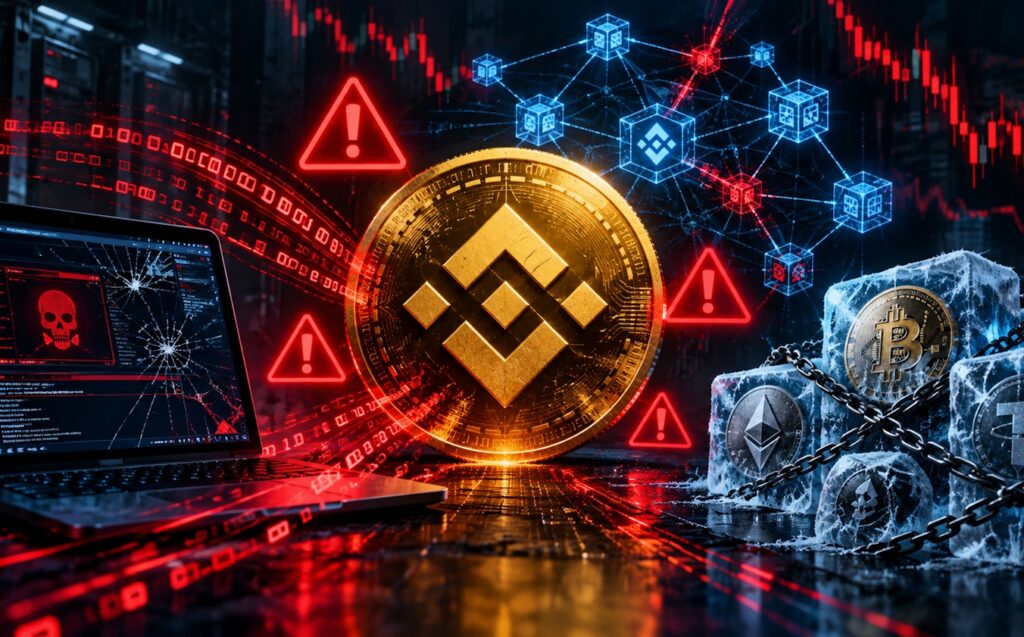
Последствия масштабного инцидента безопасности
Недавний инцидент с криптобиржей Binance вновь поднимает вопрос о критической уязвимости инфраструктурных узлов, имеющих доступ к управлению высоконагруженными системами. В современных реалиях даже одна скомпрометированная рабочая станция может стать вектором для атаки, наносящей ущерб в миллиарды долларов.
Масштаб произошедшего события сложно переоценить. [Как сообщается в статье](https://www.seonews.ru/events/binance-podverglas-masshtabnoy-kiberatake-birzha-otsenila-ushcherb-primerno-v-6-3-mlrd/), финансовые потери биржи в результате кибератаки оцениваются приблизительно в 6,3 миллиарда долларов. Такая цифра свидетельствует о том, что злоумышленникам удалось получить не просто кратковременный доступ, а возможность проведения масштабных транзакций в обход систем защиты.
Для специалистов в области ИТ и системных администраторов крайне важно понимать, как именно был реализован этот сценарий. [Источник отмечает, что](https://www.seonews.ru/events/binance-podverglas-masshtabnoy-kiberatake-birzha-otsenila-ushcherb-primerno-v-6-3-mlrd/) вероятным вектором атаки стал взлом ноутбука DevOps-инженера. Подобный инцидент подтверждает гипотезу о том, что рабочие места сотрудников с привилегированным доступом являются приоритетной целью для хакеров, так как именно через них можно проникнуть в закрытые контуры управления инфраструктурой.
Данная ситуация подчеркивает необходимость внедрения более строгих политик безопасности для персонала, обладающего правами доступа к производственным средам. Ограничение прав на локальных машинах, использование аппаратных ключей аутентификации и регулярный аудит безопасности рабочих станций DevOps-инженеров становятся обязательными мерами, а не рекомендацией. Успех злоумышленников в данном случае — это прямое следствие недооценки рисков, связанных с конечными точками доступа (endpoints) в высокотехнологичных экосистемах.
Источник информации: vk.com
0 комментариев